Il y a quelques mois, la France a publié sa stratégie nationale de cybersécurité pour 2026-2030 et une phrase du document m’a particulièrement interpellé :
La France se fixe une ambition claire de maîtriser ses dépendances technologiques et de conserver son autonomie d’appréciation et sa liberté d’action dans le cyberespace.
Derrière cette formulation très institutionnelle se cache, à mon sens, l’un des enjeux cyber les plus importants des prochaines années. Parce qu’on parle énormément de vulnérabilités, de ransomware, d’IA, de Zero Trust ou de supply chain, mais beaucoup moins d’une dépendance plus fondamentale : qui contrôle les technologies sur lesquelles repose notre sécurité numérique ? Et surtout : que se passe-t-il si, demain, nous ne pouvons plus compter sur ceux qui les fournissent ?
Notre dépendance technologique est aussi une vulnérabilité
En Europe, nous nous inquiétons de notre dépendance énergétique, de notre capacité à produire des médicaments, des semi-conducteurs ou des équipements militaires, mais lorsqu’il s’agit du numérique, nous avons longtemps accepté une situation assez différente.
Cloud, systèmes d’exploitation, composants matériels, plateformes collaboratives, intelligence artificielle, outils de cybersécurité : une partie importante de notre infrastructure numérique repose sur des technologies développées et contrôlées hors d’Europe.
Le problème n’est pas que ces technologies soient mauvaises, certaines sont même excellentes. Le problème apparaît lorsque nous devenons incapables de fonctionner sans elles, car une dépendance technologique peut rapidement devenir une dépendance économique, juridique… et finalement stratégique.
L’enjeu consiste donc moins à rejeter systématiquement les technologies américaines, chinoises ou israéliennes qu’à s’assurer que nous disposons encore d’un véritable choix.
La souveraineté numérique n’est pas l’autarcie numérique
Et voilà où la plupart se trompent. On croit que souveraineté = construire tout soi-même. C’est faux. Être souverain ne signifie pas devoir fabriquer chaque processeur, développer chaque système d’exploitation ou inventer ses propres algorithmes cryptographiques : ce serait irréaliste. Et probablement contre-productif.
La souveraineté numérique, c’est plutôt être capable de savoir où se trouvent ses dépendances et de décider lesquelles sont acceptables, c’est pouvoir auditer une technologie, c’est maîtriser ses données, c’est éviter un verrouillage technologique irréversible, c’est disposer d’alternatives et, surtout, c’est conserver une capacité de décision lorsque le contexte politique, économique ou géopolitique change.
Autrement dit, la question n’est pas seulement « où se trouve le siège social de mon fournisseur ? », mais « que se passe-t-il si demain je ne peux plus compter sur lui ? », et depuis quelques années, cette question est devenue beaucoup moins théorique.
Quand la géopolitique entre dans nos datacenters
Les révélations Snowden ont constitué un premier électrochoc. L’affaire Dual_EC_DRBG a notamment alimenté de sérieux soupçons autour d’un générateur pseudo-aléatoire standardisé par le NIST et potentiellement affaibli au bénéfice de la NSA. L’affaire fut suffisamment sérieuse pour que le NIST recommande finalement son abandon.
Puis les tensions géopolitiques se sont multipliées. La guerre en Ukraine a rappelé que le cyberespace faisait désormais pleinement partie des conflits modernes : infrastructures critiques, communications, services publics, télécommunications…
Et aujourd’hui, l’intelligence artificielle ajoute une nouvelle couche de dépendance. Nous sommes en train d’intégrer des modèles d’IA dans nos entreprises, nos SOC, nos outils de développement et bientôt dans une grande partie de nos processus métiers.
Mais combien d’organisations savent réellement de quelles infrastructures, de quels modèles et de quelles chaînes technologiques elles deviennent dépendantes ?
1. Reprendre la main sur la cryptographie
La cryptographie est l’une des fondations invisibles de notre société numérique. Transactions bancaires, communications gouvernementales, authentification, VPN, certificats, stockage de données : pratiquement tout repose dessus.
La stratégie française annonce vouloir investir pour conserver la maîtrise des technologies critiques dans ce domaine et il faut bien comprendre ce que signifie « maîtrise », il ne s’agit pas nécessairement de créer un algorithme français dans un laboratoire secret.
En cryptographie, l’ouverture, l’évaluation scientifique et la confrontation à la communauté internationale sont justement essentielles. La souveraineté suppose plutôt de conserver suffisamment de compétences en interne pour comprendre, évaluer et maîtriser les technologies dont nous dépendons.
La France possède déjà une solide culture dans ce domaine, notamment autour de l’ANSSI, du CEA et de ses laboratoires de recherche. L’enjeu est maintenant de préserver ces compétences et de les transformer en capacités industrielles.
2. Le quantique : protéger aujourd’hui les secrets de demain
Voici un problème particulièrement intéressant… Une partie importante de la cryptographie à clé publique actuelle repose sur des problèmes mathématiques extrêmement difficiles à résoudre avec nos ordinateurs classiques : factorisation pour RSA, logarithme discret pour Diffie-Hellman ou les courbes elliptiques.
Un ordinateur quantique suffisamment puissant, capable notamment d’exécuter l’algorithme de Shor, changerait radicalement cette équation et le problème commence avant même que cette machine existe.
Bienvenue dans le joyeux concept du : Harvest Now, Decrypt Later.
Le principe est simple: un attaquant intercepte aujourd’hui des communications chiffrées qu’il est incapable de déchiffrer, il les stocke, puis il attend.
Si dans dix ou quinze ans il dispose d’une capacité quantique suffisante, certaines informations capturées aujourd’hui pourraient alors devenir accessibles. Pour un mot de passe qui aura changé vingt fois d’ici là, ce n’est pas forcément dramatique. Pour des secrets diplomatiques, militaires, industriels ou certaines données personnelles dont la confidentialité doit être garantie pendant plusieurs décennies, c’est une autre histoire.
C’est pourquoi la France prévoit de poursuivre sa transition vers la cryptographie post-quantique et contrairement à ce qu’on entend parfois, nous ne sommes plus uniquement au stade de la recherche. Le NIST a publié dès 2024 ses trois premiers standards post-quantiques définitifs : ML-KEM, ML-DSA et SLH-DSA.
Le vrai défi commence donc maintenant : les intégrer.
Inventorier les usages cryptographiques, renouveler les infrastructures PKI, adapter les protocoles, remplacer certains équipements, gérer les systèmes legacy et maintenir l’interopérabilité pendant toute la transition.
En clair : ce ne sera pas un bouton « Enable Post-Quantum », ce sera probablement un chantier de plusieurs années, un peu comme IPv6, mais avec des secrets d’État au milieu.
3. Cloud, IA, identité : les nouvelles dépendances critiques
La cryptographie n’est pourtant qu’une partie du problème et le cloud est probablement l’exemple le plus visible. AWS, Microsoft Azure et Google Cloud ont apporté aux entreprises une puissance, une flexibilité et une capacité d’innovation extraordinaires.
Le sujet n’est donc pas de prétendre que l’Europe pourrait simplement les remplacer demain matin.
Mais lorsqu’une administration, un opérateur critique ou une grande entreprise construit progressivement toute son architecture autour d’un même écosystème, deux questions apparaissent : sommes-nous encore capables d’en sortir ? Et surtout, sommes-nous capables de continuer à fonctionner si ce fournisseur devient indisponible ?
Des notions beaucoup moins glamour prennent alors une importance stratégique :
- Réversibilité
- Portabilité
- Interopérabilité
- Maîtrise juridique des données
- Capacité d’audit
- Compétences internes
Et la réversibilité ne se limite pas à pouvoir exporter ses données. Plus une organisation s’intègre profondément dans un écosystème cloud, plus elle accumule des métadonnées, des automatisations, des workflows et des intégrations propres à cette plateforme. Pouvoir récupérer ses données ne signifie donc pas nécessairement pouvoir reconstruire ailleurs le système qui les exploitait.
La même problématique se pose avec l’intelligence artificielle. Une organisation peut parfaitement utiliser OpenAI, Anthropic, Google ou d’autres acteurs internationaux, mais si demain ses processus critiques reposent entièrement sur leurs modèles, leurs API et leurs infrastructures, elle doit au minimum comprendre cette dépendance et prévoir ce qu’il se passe si les conditions changent.
La souveraineté commence peut-être simplement par ça : connaître ses dépendances avant qu’elles deviennent impossibles à remplacer.
Mais faut-il nécessairement quitter les hyperscalers pour être souverain ?
Pendant que l’Europe cherche à réduire certaines de ses dépendances, les grands fournisseurs américains ont eux aussi compris que la souveraineté était devenue un critère de choix. Microsoft en est probablement l’exemple le plus parlant.
Dans son approche Microsoft Sovereign Cloud, détaillée notamment dans un livre blanc publié en 2026, Microsoft ne présente plus la souveraineté comme un modèle unique, mais comme différents niveaux de contrôle selon les besoins.
Le Sovereign Public Cloud conserve les avantages de l’hyperscale tout en ajoutant des mécanismes de résidence des données, de contrôle des clés de chiffrement et de supervision des accès opérateurs.
Mais qu’entend-on par « souverain » ?
Il faut toutefois garder à l’esprit que le terme « souverain » ne recouvre pas une définition universelle. Microsoft l’emploie dans une acception relativement large, qui englobe notamment la résidence des données, le contrôle des accès, la gestion des clés, la gouvernance opérationnelle ou encore certaines capacités d’exploitation locale.
Ces mécanismes répondent à de véritables enjeux de souveraineté. Mais ils ne suppriment pas nécessairement toutes les dépendances au fournisseur.
Parler de « cloud souverain » sans préciser de quelle souveraineté il est question peut donc rapidement devenir trompeur.
Pour les environnements nécessitant davantage d’autonomie, le Sovereign Private Cloud permet d’exécuter des services via Azure Local, Microsoft 365 Local ou Foundry Local dans des infrastructures contrôlées par le client ou un partenaire, avec des scénarios hybrides et même déconnectés.
Microsoft propose également des mécanismes comme External Key Management, permettant de conserver certaines clés de chiffrement en dehors de l’infrastructure Microsoft, ou Data Guardian, destiné à renforcer le contrôle et la traçabilité des accès opérateurs.
Mais conserver physiquement ses données dans sa propre infrastructure ne garantit pas pour autant une autonomie complète. Si les mécanismes permettant de les exploiter, comme l’identité, le chiffrement ou la gestion des droits, restent dépendants du fournisseur, une organisation peut garder le contrôle de ses données tout en restant dépendante de celui-ci pour y accéder.
Tout cela est techniquement intéressant, mais cela pose surtout une question assez fascinante : peut-on réellement être souverain avec une technologie que l’on ne possède pas ?
La localisation des données illustre parfaitement les limites du concept. Héberger des données en Suisse apporte des garanties importantes en matière de résidence et de contrôle opérationnel, mais cela ne règle pas à lui seul la question de la juridiction applicable au fournisseur.
Pour une entreprise soumise au droit américain, des mécanismes comme le CLOUD Act peuvent entrer dans l’équation indépendamment de la localisation physique des données. La résidence des données est donc une composante de la souveraineté, mais elle ne doit pas être confondue avec la souveraineté juridique.
Et donc la réponse n’est probablement ni complètement oui, ni complètement non.
Une organisation capable d’exécuter ses workloads localement, de contrôler ses données, ses clés et ses accès possède incontestablement davantage de souveraineté opérationnelle, mais elle reste dépendante d’un écosystème technologique dont elle ne maîtrise pas entièrement l’évolution.
Il est donc utile de distinguer trois dimensions : souveraineté des données ≠ souveraineté opérationnelle ≠ souveraineté technologique.
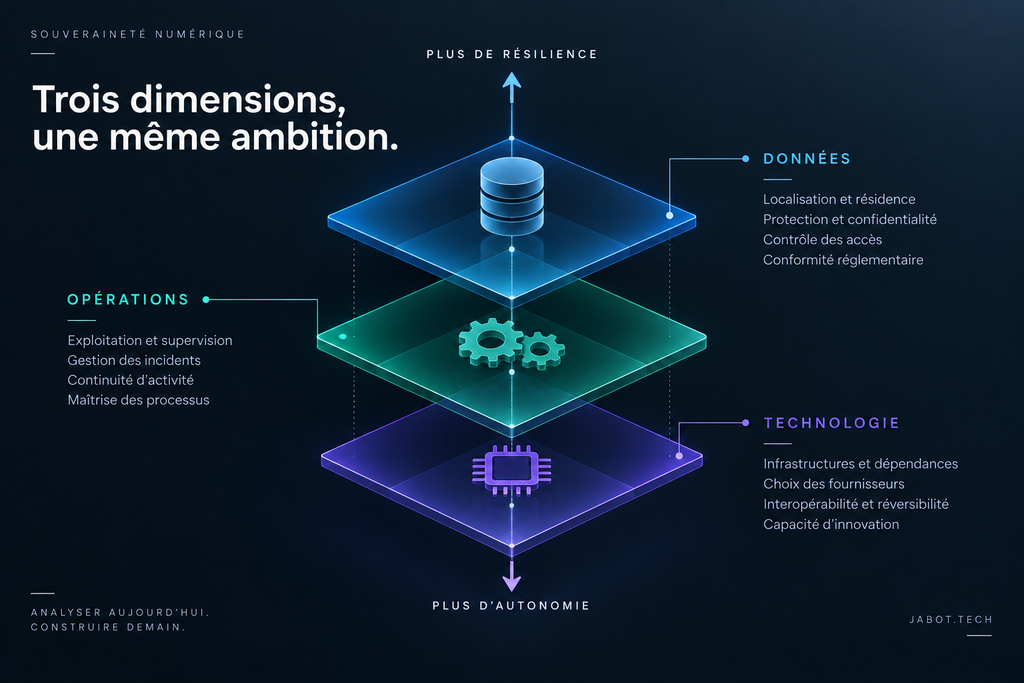
Toutes les organisations n’ont probablement pas besoin du même niveau dans ces trois dimensions. L’enjeu est surtout de déterminer sur quoi elles doivent absolument être souveraines.
L’Europe commence à changer de logique
C’est probablement l’évolution la plus intéressante. Pendant longtemps, l’Europe a surtout tenté de réguler les technologies développées ailleurs, mais aujourd’hui, elle cherche également à développer ses propres capacités.
La stratégie française parle explicitement de contribuer à l’autonomie stratégique européenne et de structurer un marché européen capable de rivaliser à l’échelle mondiale. Cloud de confiance, certification des produits de cybersécurité, cryptographie post-quantique, open source, semi-conducteurs, intelligence artificielle : les initiatives se multiplient.
Cela ne signifie pas que l’Europe va construire demain un AWS, un Microsoft et un Google européens et ce n’est probablement même pas le bon objectif. L’objectif devrait plutôt être de créer suffisamment de briques technologiques crédibles pour qu’une organisation européenne puisse réellement choisir. Car sans alternative, il n’y a pas vraiment de souveraineté, il n’y a qu’une dépendance que l’on a appris à accepter.
Et la Suisse dans tout ça ?
La Suisse occupe une position assez particulière. Elle n’est pas membre de l’Union européenne, mais elle partage évidemment une grande partie des mêmes enjeux numériques et, surtout, elle possède plusieurs acteurs qui illustrent des approches très différentes de la souveraineté.
Proton : construire l’alternative
Lancé publiquement à Genève en 2014 et créé par des scientifiques issus du CERN, Proton est probablement l’exemple suisse le plus connu. À l’origine, il y avait Proton Mail. Aujourd’hui, l’écosystème s’est largement étendu : VPN, stockage, gestionnaire de mots de passe, calendrier… Mais ce qui est particulièrement intéressant n’est pas seulement la technologie, c’est la gouvernance et le positionnement assumé autour de l’indépendance numérique européenne.
Proton a notamment lancé une initiative permettant aux PME françaises de moins de 100 employés de bénéficier pendant un an de certains abonnements professionnels Proton, pour une valeur annoncée pouvant atteindre 100 millions d’euros. Ce n’est évidemment pas de la philanthropie pure, c’est aussi une stratégie commerciale, mais justement : c’est là que cela devient intéressant.
La souveraineté numérique ne fonctionnera jamais si elle repose uniquement sur des subventions ou sur le patriotisme des utilisateurs, les alternatives doivent être suffisamment bonnes pour que les gens aient réellement envie de les utiliser.
Infomaniak : construire son propre écosystème
Autre exemple suisse particulièrement intéressant : Infomaniak. L’entreprise genevoise développe depuis des années ses propres infrastructures cloud, ses services collaboratifs, ses solutions de stockage et des services liés à l’intelligence artificielle.
Sa gouvernance a d’ailleurs profondément évolué en 2026. En mai, son fondateur Boris Siegenthaler a transféré la majorité des droits de vote à la Fondation Infomaniak, une fondation suisse reconnue d’utilité publique. Ces droits sont attachés à des actions spéciales non transférables, avec l’objectif explicite de protéger durablement l’indépendance de l’entreprise.
Ce n’est pas qu’une déclaration d’intention, c’est une tentative de rendre cette indépendance structurelle. Et technologiquement, l’approche suit la même logique : datacenters contrôlés en Suisse, technologies développées en interne ou reposant largement sur l’open source, cloud public, Kubernetes, stockage, collaboration, GPU et IA.
Est-ce qu’Infomaniak peut remplacer AWS pour toutes les entreprises ? Évidemment non, mais ce n’est pas vraiment la question. La question est plutôt : avons-nous suffisamment d’alternatives crédibles pour éviter qu’AWS, Azure ou Google deviennent nos seules options ?
Et sur ce point, l’existence d’acteurs comme Infomaniak change déjà l’équation.
Swisscom : construire un pont entre les deux mondes
Il existe encore une autre approche, et je dois évidemment citer ici un acteur que je connais particulièrement bien puisque j’y travaille : Swisscom.
Je préfère d’ailleurs être transparent sur ce point : ce qui suit est mon analyse personnelle et ne représente pas une position officielle de mon employeur.
Le positionnement de Swisscom sur la souveraineté numérique repose sur une idée que je trouve particulièrement intéressante : la souveraineté n’est pas une question de tout ou rien.
Aucune organisation moderne n’est réellement indépendante de toute technologie externe. L’enjeu consiste donc plutôt à décider consciemment où nous avons besoin d’un contrôle maximal et où nous acceptons certaines dépendances parce qu’elles nous donnent accès à davantage d’innovation, de performance ou de scalabilité.
Cela conduit naturellement vers des architectures hybrides. Certains workloads et certaines données peuvent nécessiter un hébergement et un traitement en Suisse avec un haut niveau de contrôle local. D’autres peuvent parfaitement profiter de la puissance des clouds hyperscale. Ce qui compte alors, c’est la gouvernance qui relie les deux, et surtout : la capacité de sortie.
Car une dépendance connue, évaluée et réversible est un risque que l’on peut gérer, mais une dépendance que l’on découvre le jour où l’on veut en sortir est déjà un problème.
Swisscom développe également des services qui illustrent cette logique dans le domaine de l’intelligence artificielle. Le Swiss AI Assistant, lancé en 2026, est par exemple entièrement exploité dans les datacenters suisses de Swisscom. Les données y sont stockées et traitées en Suisse, et le service s’appuie sur plusieurs modèles de langage open source sans utiliser les données des entreprises pour entraîner les modèles de base.
L’approche diffère donc de celles de Proton ou d’Infomaniak, tout en répondant au même enjeu de dépendance technologique.
Le paradoxe suisse
La Suisse illustre d’ailleurs parfaitement toute la complexité du sujet. La Confédération dispose de contrats-cadres avec plusieurs fournisseurs internationaux de cloud public, notamment Amazon Web Services, Microsoft, IBM, Oracle et Alibaba.
Mais cette ouverture aux hyperscalers ne constitue qu’une partie de la stratégie fédérale. Avec le Swiss Government Cloud (SGC), la Confédération développe également une infrastructure hybride multi-cloud destinée à répondre à différents niveaux d’exigence en matière de sécurité, de disponibilité et de souveraineté. Le modèle prévoit notamment de combiner des infrastructures propres à la Confédération avec des services de cloud public lorsque leur utilisation est jugée appropriée.
Présenté brutalement, on pourrait y voir une contradiction avec toute ambition de souveraineté numérique. La réalité est évidemment plus nuancée…
Utiliser un cloud étranger ne signifie pas automatiquement abandonner tout contrôle sur ses données. Tout dépend de ce qui y est placé, de son niveau de sensibilité, de l’architecture retenue, du chiffrement, de la maîtrise des clés, des conditions juridiques et surtout de la capacité à maintenir ou déplacer les services en cas de besoin.
Dans la pratique, cette séparation est toutefois plus difficile à maintenir qu’il n’y paraît. Les documents circulent, sont copiés, partagés et enrichis par de nombreux utilisateurs entre différents espaces de collaboration. Plus ces usages se multiplient, plus la frontière entre ce qui peut rejoindre un cloud public et ce qui doit rester dans un environnement maîtrisé devient difficile à gouverner.
La souveraineté technique ne suffit donc pas sans gouvernance. La multiplication des espaces collaboratifs, des dépôts de données et des droits de partage peut rapidement brouiller la visibilité sur l’emplacement réel de l’information, les personnes qui peuvent y accéder et les règles qui lui sont encore appliquées.
C’est aussi dans cette logique que la Confédération explore des alternatives pour certains usages collaboratifs. Après une étude de faisabilité basée sur openDesk, une suite collaborative open source, la Chancellerie fédérale a lancé en septembre 2026 un programme visant à mettre en place une solution de bureautique souveraine fonctionnant en parallèle de Microsoft 365.
Le choix n’est probablement pas : cloud américain OU cloud suisse, le véritable enjeu consiste à déterminer quels workloads peuvent dépendre d’une infrastructure globale et lesquels doivent rester sous un niveau de contrôle beaucoup plus strict.
Dans cette perspective, le niveau de souveraineté recherché se traduit directement dans les choix d’architecture.
Quatre réponses différentes à la même question
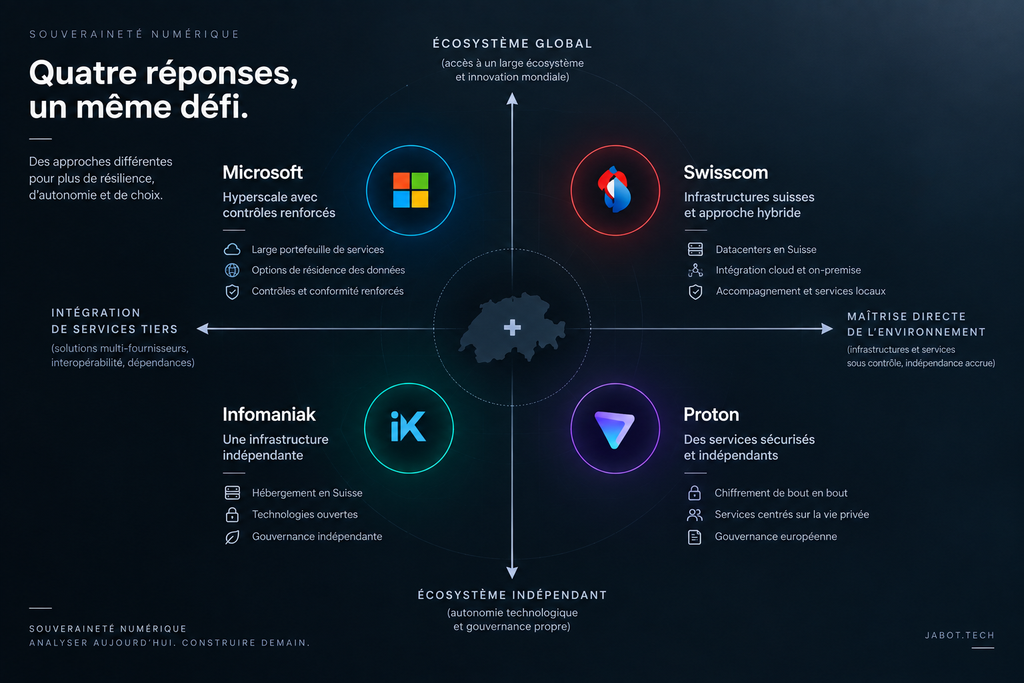
Aucune de ces approches n’est universellement meilleure que les autres, elles répondent simplement à des besoins et à des niveaux de souveraineté différents et cela nous ramène finalement au point central :
Ces quatre approches montrent surtout qu’il existe plusieurs chemins vers davantage de maîtrise. À chaque organisation de déterminer consciemment le niveau de dépendance qu’elle est prête à accepter.
Mais attention : européen ne veut pas automatiquement dire souverain
Un logiciel développé en Europe, totalement fermé, impossible à auditer, reposant sur un vendor lock-in massif et dont personne ne maîtrise réellement le fonctionnement n’est pas automatiquement souverain parce que son siège social se trouve à Paris, Berlin ou Genève.
À l’inverse, une technologie internationale open source, auditable, documentée, reproductible et exploitable indépendamment de son éditeur peut parfois offrir davantage d’autonomie réelle.
La souveraineté numérique ne devrait donc pas être un simple label géographique, je la résumerais plutôt ainsi :
Souveraineté = maîtrise des données + maîtrise technologique + capacité d’audit + réversibilité + maîtrise juridique + alternatives.
Et surtout : la capacité de continuer à fonctionner lorsque l’un des maillons disparaît.
Cette approche ressemble d’ailleurs beaucoup à ce que nous faisons déjà en cybersécurité :
- Identifier les dépendances.
- Évaluer les risques.
- Réduire les single points of failure.
- Préparer des alternatives.
- Et accepter consciemment le risque résiduel.
Alors, faut-il quitter Microsoft, AWS ou Google demain matin ?
Non. Ce serait probablement une conclusion beaucoup trop simpliste.
Les hyperscalers disposent d’une maturité, d’un écosystème et de capacités de sécurité extraordinaires. Pour beaucoup d’organisations, ils restent aujourd’hui le meilleur choix sur de nombreux workloads.
Et les initiatives comme Microsoft Sovereign Cloud montrent justement que la frontière entre « cloud global » et « cloud souverain » devient beaucoup moins nette, mais utiliser une technologie parce qu’elle constitue le meilleur choix est très différent de l’utiliser parce qu’on n’a plus le choix.
Une organisation souveraine n’est pas nécessairement celle qui n’utilise aucune technologie étrangère, c’est celle qui connaît ses dépendances, sait pourquoi elle les accepte et conserve suffisamment de maîtrise pour pouvoir changer de décision.
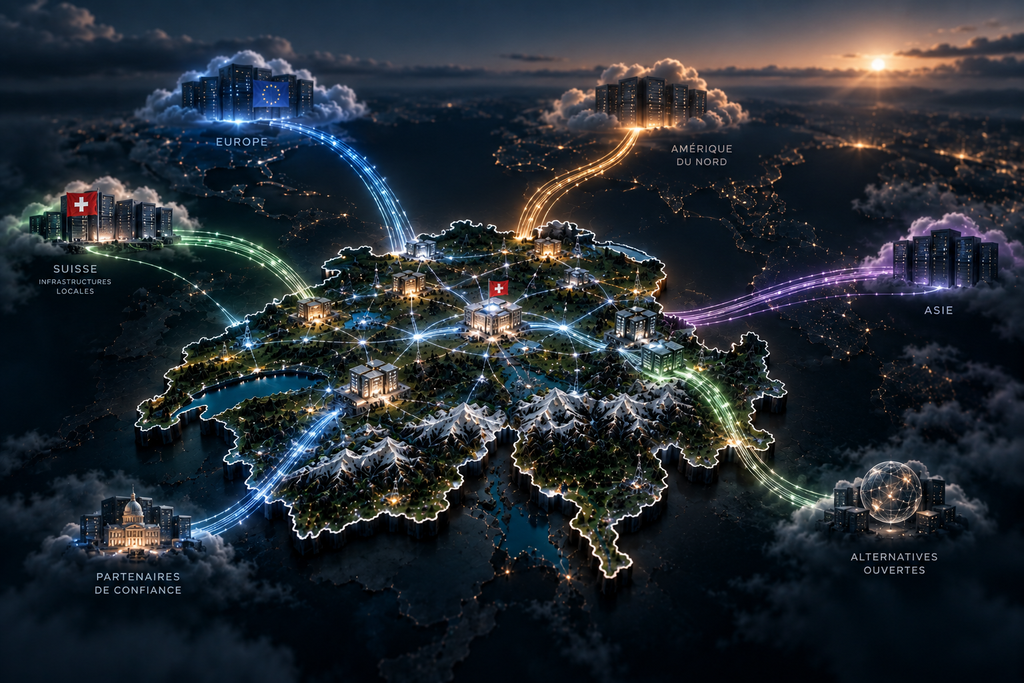
Notre prochaine vulnérabilité n’aura peut-être pas de CVE
Nous avons passé des années à apprendre à identifier les vulnérabilités dans nos logiciels, mais peut-être devons-nous maintenant apprendre à identifier les vulnérabilités dans nos dépendances.
Un fournisseur unique.
Une API impossible à remplacer.
Une compétence que nous avons totalement externalisée.
Une infrastructure que personne en interne ne sait plus exploiter.
Une chaîne de confiance juridique que nous ne maîtrisons pas.
Aucune de ces vulnérabilités n’apparaîtra dans un scanner.
Aucune n’aura de CVSS à 9.8.
Et pourtant, dans certaines circonstances, elles pourraient devenir beaucoup plus dangereuses qu’une CVE critique. C’est probablement là que la souveraineté numérique rejoint véritablement la cybersécurité.
Il ne s’agit pas de construire des murs autour de l’Europe, il s’agit de conserver des portes de sortie. Et sur ce point, France, Suisse et Europe commencent enfin à assembler quelques briques.
Reste maintenant à savoir si nous le ferons assez vite.
Plus d’informations
Stratégie et souveraineté numérique
- Stratégie nationale de cybersécurité 2026–2030 – SGDSN
https://www.sgdsn.gouv.fr/publications/strategie-nationale-de-cybersecurite-2026-2030 - CLOUD Act – Wikipédia
https://fr.wikipedia.org/wiki/CLOUD_Act
Cryptographie et menace quantique
- Révélations d’Edward Snowden – Wikipédia
https://fr.wikipedia.org/wiki/R%C3%A9v%C3%A9lations_d%27Edward_Snowden - Dual_EC_DRBG et controverse sur les standards cryptographiques – NIST
https://csrc.nist.gov/nist-cyber-history/cryptography/chapter - Algorithme de Shor – Wikipédia
https://fr.wikipedia.org/wiki/Algorithme_de_Shor - Cryptographie post-quantique – Wikipédia
https://fr.wikipedia.org/wiki/Cryptographie_post-quantique - Les trois premiers standards définitifs de cryptographie post-quantique – NIST
https://www.nist.gov/news-events/news/2024/08/nist-releases-first-3-finalized-post-quantum-encryption-standards - Préparer la migration vers la cryptographie post-quantique – ANSSI / G7
https://cyber.gouv.fr/nous-connaitre/publications/publications-internationales/d%C3%A9claration-du-groupe-de-travail-sur-la-cybers%C3%A9curit%C3%A9-du-g7-concernant-la-pr%C3%A9paration-dune-migration-vers-la-cryptographie-post-quantique/
Microsoft Sovereign Cloud
- Microsoft Sovereign Cloud – documentation Microsoft Learn
https://learn.microsoft.com/en-us/azure/azure-sovereign-clouds/microsoft-sovereign-cloud - Microsoft Sovereign Cloud – livre blanc 2026
https://marketingassets.microsoft.com/gdc/gdcGgukbF/original - Sovereign Public Cloud : Data Guardian, External Key Management et Confidential Computing
https://learn.microsoft.com/en-us/azure/azure-sovereign-clouds/public/sovereign-public-cloud-capabilities
Approches suisses
- Souveraineté numérique : quatre décisions à ne pas repousser – Swisscom
https://www.swisscom.ch/fr/business/enterprise/themen/cloud/souverainete-numerique.html - Swiss AI Assistant : le chatbot IA suisse de Swisscom https://www.swisscom.ch/fr/about/news/2026/02/18-swiss-ai-assistant.html
- Fondation Infomaniak : indépendance et gouvernance du cloud suisse
https://news.infomaniak.com/fondation-infomaniak-cloud-souverain/ - EuroStack : initiative de Proton pour renforcer la souveraineté numérique européenne https://proton.me/fr/blog/eurostack-offer
Cloud public et Confédération suisse
- Public Clouds Confédération – Chancellerie fédérale
https://www.bk.admin.ch/fr/public-clouds-confederation-2